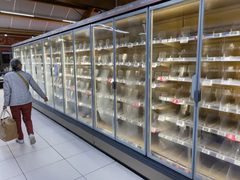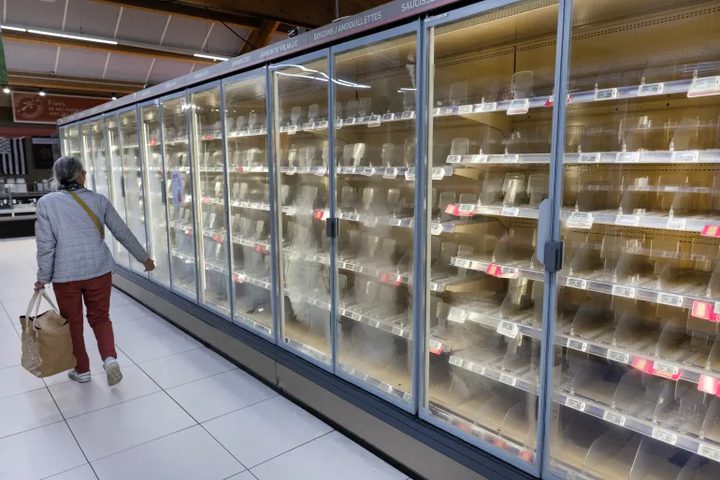
نابلس - النجاح الإخباري - تعرضت مئات المتاجر الكبرى في فرنسا، خلال ليلة الأحد إلى الاثنين، 12 أكتوبر/تشرين الأول الجاري، لهجوم سيبراني واسع النطاق استهدف أنظمة التحكم في تجهيزات التبريد، ما أدى إلى ارتفاع درجات الحرارة داخل ثلاجات العرض والمجمدات، وإتلاف كميات كبيرة من المنتجات الطازجة والمجمدة.
وأثار الهجوم، الذي يُتوقع أن يتسبب في خسائر تجارية قد تصل إلى ملايين اليوروهات، مخاوف بشأن أمن البنية التحتية الرقمية المرتبطة بسلاسل الإمداد الغذائي، ودفع السلطات الفرنسية إلى التحرك وفتح تحقيق قضائي لتحديد المسؤولين عن الحادثة، والكشف عن نطاق الأضرار الناجمة عنها.
وتناولت الصحف الفرنسية الهجوم من زوايا مختلفة؛ إذ ركزت صحيفة «لوفيغارو» على تفاصيل الاختراق وحجم الخسائر التي تكبدتها المتاجر، فيما سلطت «ليبراسيون» الضوء على خطورة استهداف تجهيزات أساسية لحفظ الأغذية، والثغرات الأمنية التي سمحت بالوصول إليها.
أما صحيفة «لوباريزيان»، فاهتمت بالإجابة عن تساؤلات عملية تتعلق بكيفية تنفيذ الهجوم، وانعكاساته على المستهلكين، وإمكانية تكراره. وربطت «لوبوان» الحادثة بالمخاطر السيبرانية التي تهدد المنشآت الصناعية المتصلة بالإنترنت، في حين نشرت «لونوفيل أوبس» حصيلة أولية للمتاجر المتضررة والخسائر المحتملة، مع التركيز على التحقيقات الجارية والتحذيرات الأمنية.
أنظمة التبريد في صلب الهجوم
اتفقت التغطيات الصحفية على أن الهجوم استهدف أنظمة التحكم في التبريد التي تنتجها شركة «دانفوس» الدنماركية، وتستخدمها متاجر تابعة لعدد من سلاسل التوزيع الكبرى في فرنسا، من بينها «إنترمارشيه» و«نتو» و«كوبيراتيف يو» و«كارفور» و«مونوبري» و«لوكليرك»، إلى جانب متاجر أخرى.
وتمكن المهاجمون من التلاعب بإعدادات التبريد عن بُعد، وتشغيل نظام إزالة الجليد بصورة مكثفة ومتواصلة، الأمر الذي أدى إلى ارتفاع درجات الحرارة داخل بعض تجهيزات التبريد إلى 50 درجة مئوية، وأفقد كميات من الأغذية الظروف اللازمة لحفظها بصورة آمنة.
وبحسب الحصيلة الأولية التي أوردتها الصحف الفرنسية، تضرر نحو 300 متجر تابع لسلسلتي «إنترمارشيه» و«نتو»، ونحو 100 متجر تابع لتعاونية «يو»، إضافة إلى 80 متجرا من سلسلة «كارفور»، فضلا عن متاجر أخرى تنتمي إلى مجموعات مختلفة.
وتجاوزت تداعيات الحادثة حدود الأعطال التقنية، إذ اضطرت متاجر إلى التخلص من منتجات طازجة ومجمدة لم تعد صالحة للحفظ وفق الشروط المطلوبة. وقدر مسؤولون في القطاع أن الخسائر الإجمالية قد تبلغ ملايين اليوروهات، فيما أشارت صحيفة «لونوفيل أوبس» إلى احتمال وصولها إلى عشرات الملايين من اليوروهات على المستوى الوطني، استنادا إلى تقدير نقله التقرير عن رئيس مجموعة «لي موسكيتير»، تييري كوتيار.
وعلى مستوى المتاجر المتضررة، بلغت الخسائر في بعض الحالات نحو 50 ألف يورو، فيما تحدثت تقارير عن خسائر أكبر في مواقع أخرى.
ووصف رئيس تعاونية «يو»، دومينيك شيلشر، الهجوم بأنه «خطير للغاية وغير مسبوق»، محذرا من أن استهداف المعدات المسؤولة عن حفظ المنتجات الطازجة لا يقتصر على إلحاق الضرر بالمتاجر، بل يمس أيضا «الإمدادات الغذائية للفرنسيين».
من جانبها، نقلت صحيفة «لوفيغارو» عن صوفي ما، صاحبة أحد متاجر «إنترمارشيه» في هاغونو، تعبيرها عن صدمتها إزاء ما حدث، قائلة: «بعد 25 عاما في هذا المجال، كان اختراق ثلاجاتي آخر شيء يمكن أن أتخيله. لماذا يستهدفوننا؟».
معدات قديمة وثغرات أمنية مكشوفة
كشفت الحادثة، وفق ما أبرزته التقارير الفرنسية، عن المخاطر المرتبطة باستمرار استخدام أنظمة قديمة متصلة بالإنترنت، لا سيما تلك التي لم تعد تتلقى تحديثات برمجية أو أمنية منتظمة.
وفي هذا السياق، أوضحت صحيفتا «ليبراسيون» و«لوباريزيان» أن المهاجمين استغلوا ثغرات في واجهات التحكم عن بُعد، بينما أشارت «لوبوان» إلى أن المخاطر الأمنية المرتبطة ببعض أنظمة «دانفوس» كانت موثقة قبل وقوع الهجوم، وأن باحثين متخصصين في الأمن السيبراني سبق أن رصدوا واجهات إدارة مكشوفة على الإنترنت.
في المقابل، أكدت شركة «دانفوس» أنها تتعامل مع هذه الحوادث بجدية، موضحة أن غالبية الوحدات المتضررة تعود إلى أنظمة قديمة. وأضافت أنها أوصت عملاءها مرارا بتحديث الأنظمة التي لا تزال مدعومة، والانتقال إلى حلول أحدث.
وتسلط هذه المعطيات الضوء على الخلاف المتعلق بمسؤولية تأمين تجهيزات التبريد وصيانتها، وتحديد الجهة المسؤولة عن تثبيت التحديثات الأمنية الضرورية، خصوصا عندما تكون المعدات متصلة بالإنترنت وتؤدي وظائف أساسية في سلاسل الإمداد الغذائي.
تحرك حكومي وتحقيق قضائي
على الصعيد الرسمي، طلب رئيس الوزراء الفرنسي سيباستيان لوكورنو من الوكالة الوطنية الفرنسية لأمن أنظمة المعلومات التعامل مع الملف، في خطوة تهدف إلى متابعة المخاطر الأمنية المرتبطة بالهجوم.
بالتوازي مع ذلك، أعلنت النيابة العامة في باريس فتح تحقيق قضائي، وأسندت المهمة إلى مكتب مكافحة الجرائم السيبرانية، بهدف تحديد ملابسات الاختراق والكشف عن المسؤولين عنه.
ويشمل التحقيق حصر الجهات والمتاجر المتضررة، والتحقق من ارتباط الأضرار التي أُبلغ عنها بالهجوم، بما في ذلك خسائر المنتجات الغذائية وحوادث اشتعال النيران التي سُجلت في بعض المواقع.
وفي الوقت نفسه، حذرت التغطيات الصحفية من احتمال امتداد التهديد إلى دول أوروبية أخرى، في ظل انتشار الأنظمة نفسها خارج الأراضي الفرنسية. ومع ذلك، لم تقدم التقارير أدلة حاسمة بشأن هوية المهاجمين أو دوافعهم، كما لم تثبت وجود تدخل أجنبي، ولم تحسم ما إذا كانت جميع عمليات الاختراق المسجلة قد نتجت عن استغلال الثغرة الأمنية نفسها.
الأمن الغذائي في مواجهة التهديدات السيبرانية
تعيد هذه الحادثة تسليط الضوء على طبيعة التهديدات السيبرانية الحديثة، التي لم تعد تقتصر على سرقة البيانات أو تعطيل المواقع الإلكترونية، بل أصبحت قادرة على إحداث أضرار مادية مباشرة تطال المنشآت التجارية وا